Copilot 명령 자동 승인, 파일 접근도 모두 열어 주는 걸까?
승인창을 줄이려고 ‘모두 허용’을 골랐는데 파일 접근은 계속 거부된다. 자동 승인과 샌드박스는 각각 무엇을 막고, 무엇을 열어 둘까?
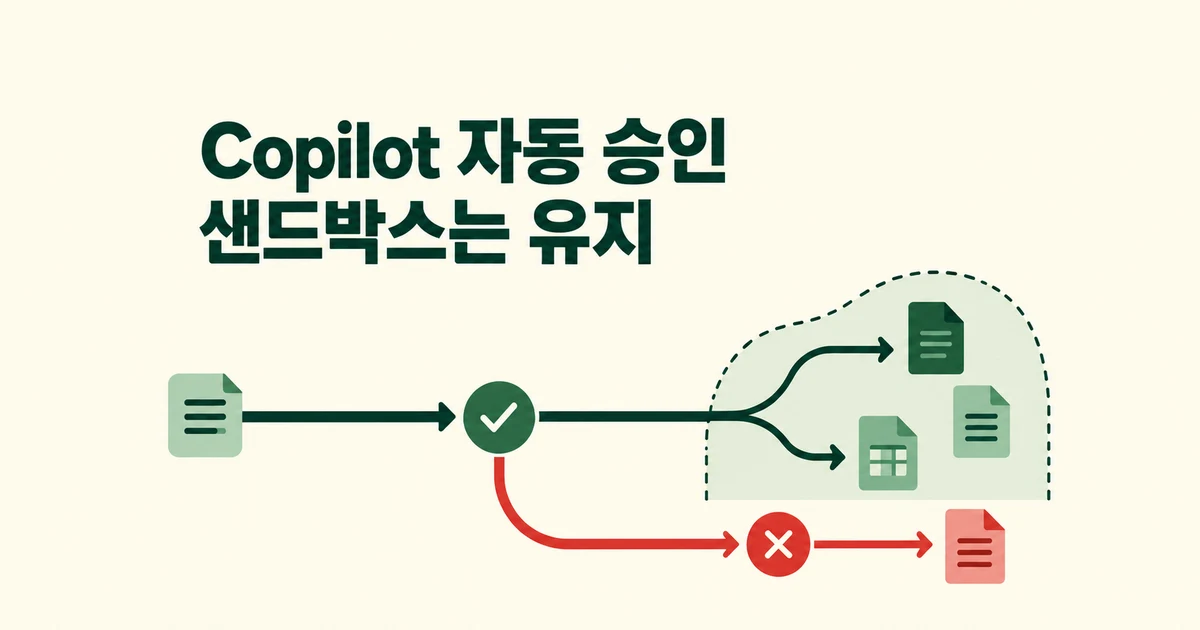
- 자동 승인은 실행 전 질문 여부를, 샌드박스는 지원되는 명령의 파일·네트워크 접근 범위를 정한다.
- 엔터프라이즈 관리 정책이 켜기를 강제하지 않는 일반 설정에서는 CLI 로컬 샌드박스가 기본적으로 꺼져 있다. 켜더라도 외부 인터넷 연결은 기본 허용이다.
- 내장 파일 도구와 원격 MCP 서버까지 모두 같은 운영체제 격리를 받는 것은 아니다.
승인창을 없애는 것과 접근 제한을 푸는 것은 다르다
Copilot의 명령을 자동 승인한다고 해서 켜진 샌드박스까지 사라지지는 않는다. VS Code의 Copilot 권한 안내는 Allow all이나 Autopilot으로 질문을 생략해도 터미널 명령의 파일·네트워크 제한은 유지된다고 설명한다. 다만 샌드박스가 적용되지 않는 도구까지 이 설명으로 묶을 수는 없다.
명령 이름별 승인 규칙에도 한계가 있다. 같은 문서는 터미널 자동 승인을 편의 기능으로 설명하며, 셸 구문이나 감춰진 파일 변경을 모두 탐지하지 못할 수 있다고 밝힌다. 실행 전에 묻지 않아도 되는 명령을 정하는 일과, 그 프로세스가 닿을 수 있는 파일을 제한하는 일은 별도로 해야 한다.
10월 7일 일반 제공된 로컬 샌드박스는 이 실행 범위를 정책으로 정하는 기능이다. 모델을 바꾸는 설정이 아니라, 모델이 호출한 명령과 도구의 접근을 제한하는 설정이다.
CLI에서는 켜진 상태와 실제 정책을 확인한다
엔터프라이즈 관리 정책이 켜기를 강제하지 않는 일반 설정에서는 로컬 샌드박스가 기본적으로 꺼져 있다. Copilot CLI 대화 안에서 다음 명령으로 켜고 상태를 확인할 수 있다.
/sandbox enable
/sandbox status
/sandbox policy
실행 환경의 전제조건도 충족해야 한다. Linux는 bwrap 0.5.0 이상과 slirp4netns가 필요하며, Windows는 지원되는 Windows 11 업데이트와 샌드박스 기능을 갖춰야 한다. VS Code에서는 명령이 실행되는 호스트의 별도 설정과 플랫폼 지원 범위를 확인해야 한다.
Copilot 앱과 CLI 설정은 서로 독립적이다. 앱에서 켰다고 CLI에도 적용됐다고 생각하면 안 된다. 또한 로컬 샌드박스는 프로세스 접근을 제한하는 방식이며, 별도 가상 머신을 만드는 기능은 아니다.
프로젝트를 쓸 권한과 인터넷을 쓸 권한을 따로 고른다
CLI의 /sandbox 설정에서 파일 경로와 네트워크를 조정할 수 있다. 기본 파일 정책은 현재 작업 디렉터리·임시 폴더와 저장소의 Git 메타데이터에 쓰기를 허용한다. 작업 디렉터리 위쪽에 있는 같은 저장소의 나머지 파일은 읽기만 허용하며, 개발 도구와 일부 캐시에도 필요한 접근이 추가된다.
| 필요한 일 | 설정에서 확인할 범위 |
|---|---|
| 다른 폴더의 자료를 참조한다 | Filesystem에서 해당 절대 경로에 Read-Only를 부여한다. |
| 특정 파일에 접근하지 못하게 한다 | Filesystem에서 해당 경로를 Denied로 지정한다. |
| 외부 API나 패키지 저장소를 사용한다 | Network의 외부 연결과 호스트 허용·차단 규칙을 확인한다. |
CLI의 외부 연결은 기본 허용, 로컬 네트워크는 기본 차단이다. 샌드박스를 켠 사실만으로 인터넷이 끊겼다고 판단할 수 없다. 로컬 개발 서버에 접근하는 동작은 운영체제에 따라 달라진다.
설정을 바꾼 다음에는 /sandbox policy로 자동 허용 경로와 조직 정책까지 합쳐진 결과를 확인한다. /sandbox policy npm install은 해당 명령에 허용될 개발 도구 접근 권한을 보여 주며, 실제 패키지를 설치하지 않는다.
모든 도구가 같은 방식으로 제한되지는 않는다
GitHub가 설명하는 적용 방식은 도구마다 다르다. 셸 명령과 검색용 자식 프로세스는 운영체제가 제한한다. CLI에 내장된 파일 읽기·편집 도구는 CLI 프로세스 안에서 같은 정책을 소프트웨어로 검사하므로, 운영체제 샌드박스가 직접 막는 방식과 다르다.
원격 MCP 서버는 다른 컴퓨터에서 실행되므로 로컬 파일 정책이 그 서버 자체를 가두지는 않는다. 다만 MCP 샌드박스 설정이 켜져 있으면 CLI에서 그 서버로 나가는 연결은 네트워크 정책의 제한을 받을 수 있다.
마지막으로 우회 승인은 경계를 바꾸는 결정이다. Allow sandbox bypass는 차단된 명령을 더 넓은 권한으로 재시도할지 묻도록 허용한다. 엔터프라이즈 관리 정책이 sandbox.allowBypass를 false로 강제하면 개별 우회 승인이나 세션의 샌드박스 해제를 할 수 없다.
승인창을 줄이려면 먼저 실제 적용 정책을 읽고, 작업에 필요한 경로와 연결만 부여해야 한다. 그 뒤 자동 승인 범위를 고르면 ‘자주 묻지 않는 실행’과 ‘접근 범위가 정해진 실행’을 함께 설계할 수 있다.